如何阻止 Mac 应用联网
了解什么时候应该阻止 Mac 应用、如何避免破坏正常工作流,以及本地防火墙规则如何让控制更精确。
阅读:如何阻止 Mac 应用联网了解 macOS 出站连接控制,并把应用流量可见性与应用、域名、IP、端口和协议级本地规则结合起来。
作者:iNTM · 内容更新:
macOS 内置防火墙主要关注入站访问。想控制出站连接,需要应用级可见性,以及可以面向应用、域名、IP 地址、端口或协议的规则。iNTM 把出站流量监控与本地防火墙控制结合起来。
打开 iNTM“防火墙”>“实时连接”,选择发起出站连接的应用;应用列表比网络接口总量更适合定位来源。
查看域名、IP 地址、端口、协议和连接时间。
结合应用行为、历史流量和你的实际工作流做判断。
对选中的连接选择阻止或允许,在规则弹窗中核对应用与目标,再到“防火墙”>“规则管理”检查保存结果。
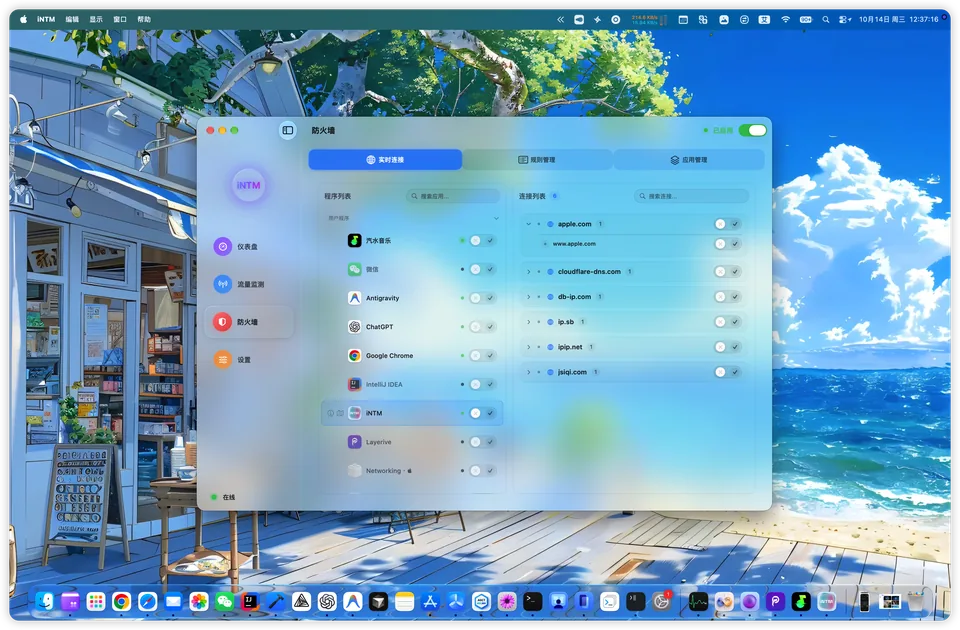
确认规则减少了不需要的流量,同时没有破坏必要功能。
入站规则控制谁可以连接到你的 Mac;出站规则控制你的应用可以连接到哪里。对隐私和带宽排查来说,出站可见性往往是缺失的一环。
精确的出站规则需要把应用身份和端点上下文结合起来。域名规则更易读,IP 与端口规则更精确,协议信息能帮助理解流量类型。
入站保护面向外部连接到 Mac 上服务的请求,出站控制面向应用主动访问的远端目标。应根据连接方向与目标选择控制方式;使用出站规则,并不意味着系统内置防火墙设置失去作用。
以下 Apple 文档说明 macOS 内置工具的功能;iNTM 的功能说明可查看产品总览。 产品
内置防火墙主要关注入站连接。iNTM 增加了应用维度的出站可见性和本地规则工作流。
可以。iNTM 支持域名规则,也支持应用、IP 地址、端口和协议规则。
先检查可以减少误判。很多应用需要出站访问来完成登录、同步、更新和协作。
了解什么时候应该阻止 Mac 应用、如何避免破坏正常工作流,以及本地防火墙规则如何让控制更精确。
阅读:如何阻止 Mac 应用联网创建规则前先理解流量模式。
阅读监控指南