分应用防火墙规则
按应用允许、阻止或检查连接,而不是只依赖宽泛的系统级网络访问控制。
控制哪些 Mac 应用可以联网,实时检查连接尝试,并在不上传流量内容的前提下创建本地防火墙规则。
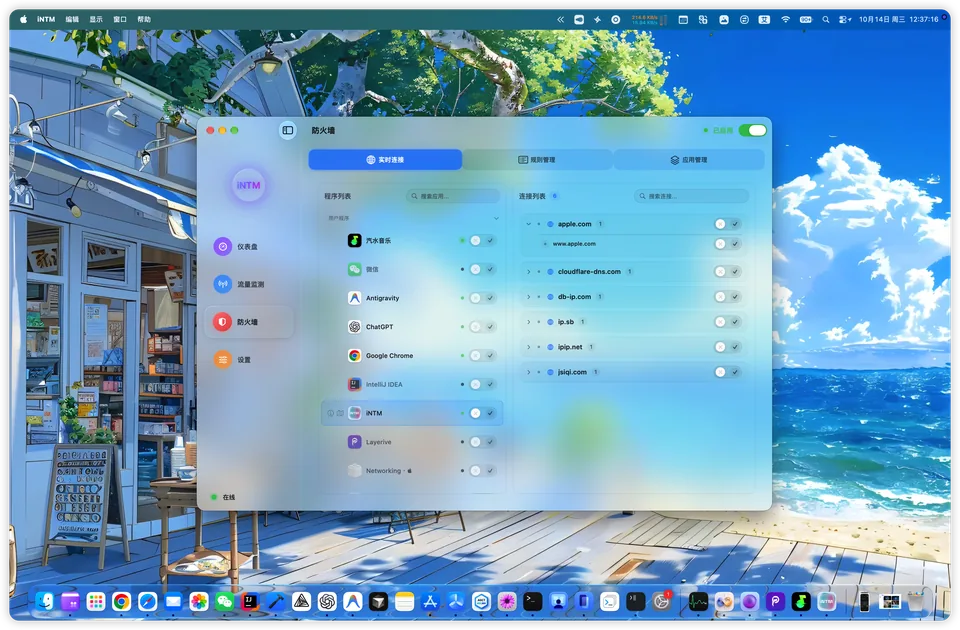
macOS 应用防火墙可以按应用允许、阻止或限制网络连接。实用的应用防火墙应该同时展示哪个应用正在连接、连接到了哪里、命中了哪条规则,让你不靠猜测也能保护隐私。
如果看不到连接背后的应用、端点与行为模式,防火墙决策就很难。iNTM 把应用防火墙规则与实时网络监控结合起来,让每条规则都有上下文。
按应用允许、阻止或检查连接,而不是只依赖宽泛的系统级网络访问控制。
检查应用连接行为后,可以限制应用访问特定域名。
当域名规则不够精确时,可以为远端 IP、端口与协议创建细粒度规则。
在决定允许或阻止前,通过实时连接详情理解应用正在做什么。
好的 Mac 防火墙应该先帮你理解连接,再把判断转化为本地规则。
查看每次连接尝试背后的应用、远端端点、端口、协议和发生时间。
结合历史流量与分应用用量,更容易把正常活动与噪声分开。
阻止或允许具体应用、域名、IP 或端口,避免误伤整个应用的网络访问。
用持续流量监控确认防火墙规则生效,同时不破坏正常工作流。
当你知道自己正在阻止什么,阻止才更可靠。iNTM 把防火墙决策与真实应用流量证据连接起来。
防火墙决策会反映很多 Mac 使用行为。iNTM 尽可能把规则评估与流量元数据保留在设备本地。
可以。iNTM 面向应用级防火墙控制设计,你可以围绕具体应用创建网络访问规则。
可以。iNTM 支持针对应用、域名、IP 地址、端口与协议创建本地防火墙规则。
macOS 内置防火墙主要关注入站访问。iNTM 增加了应用维度的监控、出站连接可见性,以及面向可疑流量的规则工作流。
先检查应用、远端地址、端口、协议与流量历史,再选择规则目标;保存后继续观察连接与必要功能,确认影响范围。
不会。防火墙规则在你的 Mac 本地执行,不会为了规则判断上传流量内容。
可以。这正是核心工作流:监控流量、检查应用连接,然后在需要时创建精确的本地防火墙规则。
来自真实连接证据的防火墙规则更可靠。你可以配合网络流量监控工作流一起使用。
查看实时带宽、分应用用量、端点、历史记录与异常流量峰值。
查看流量用例查看本地处理、授权、防火墙行为与技术支持相关常见问题。
阅读 FAQ使用 iNTM 检查网络活动、理解每一次连接,并在保持可见性的同时阻止不需要的流量。