macOS 防火墙出站连接控制
了解 macOS 出站连接控制,并把应用流量可见性与应用、域名、IP、端口和协议级本地规则结合起来。
阅读:macOS 防火墙出站连接控制了解什么时候应该阻止 Mac 应用、如何避免破坏正常工作流,以及本地防火墙规则如何让控制更精确。
作者:iNTM · 内容更新:
阻止 Mac 应用访问网络前,先识别应用和对应端点,再为应用、域名、IP 地址、端口或协议创建本地防火墙规则。iNTM 会保留流量监控上下文,方便你确认规则生效且没有误伤。
打开 iNTM“防火墙”的“实时连接”标签,找到目标应用与连接,先核对远端地址、端口和协议。
如果阻止整个应用会破坏正常功能,优先考虑域名、IP、端口或协议规则。
对目标连接选择阻止操作,或进入“规则管理”创建规则;在弹窗中核对应用和目标后保存,并保持防火墙启用。
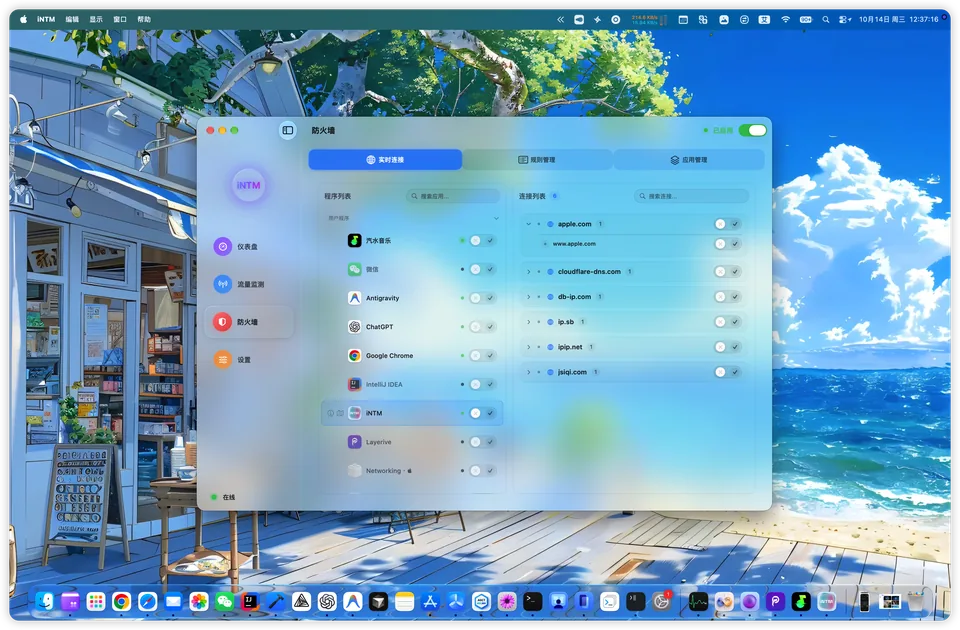
检查登录、同步、更新检查或协作功能是否仍按预期工作。
用持续的流量历史修正过宽或过窄的防火墙规则。
当应用反复访问不信任的端点、在工作流之外上传数据,或在后台消耗带宽时,阻止会很有价值。好的规则应该足够精确,能解决问题但不破坏正常应用行为。
防火墙规则很敏感,因为它会反映你使用哪些应用以及它们连接到哪里。iNTM 在本地评估规则,并尽可能把连接元数据保存在本地应用沙盒中。
应用规则针对一个应用或特定目标,关闭 Wi-Fi 则会影响通过该网络联网的所有应用。macOS 内置防火墙主要保护入站连接;阻止应用主动访问互联网属于出站控制。
保存规则后,重新使用目标应用并观察对应连接。确认不需要的目标停止传输,同时登录、同步等必要功能仍正常。若功能受到影响,应缩小规则范围;菜单栏总速率只能作为辅助信息,不能单独证明某条规则生效。
如果修改规则后登录、同步或更新失败,先到“防火墙”>“规则管理”核对刚保存的规则,调整或移除它,再重试相同操作并观察应用连接。记录目标与创建原因,避免之后无法判断一条规则是否仍有必要。
以下 Apple 文档说明 macOS 内置工具的功能;iNTM 的功能说明可查看产品总览。 产品
可以。iNTM 支持应用级本地防火墙规则,你可以只针对具体应用,而不是修改全局网络设置。
可以。如果你只想限制应用的一部分网络行为,域名、IP、端口或协议规则通常更合适。
如果规则过宽,可能会。建议先检查应用端点和历史流量,再选择最窄的有效规则。
了解 macOS 出站连接控制,并把应用流量可见性与应用、域名、IP、端口和协议级本地规则结合起来。
阅读:macOS 防火墙出站连接控制先识别应用,再决定阻止什么。
阅读识别指南